امنیت سرور
این صفحه مجموعهای از راهنماها و منابع مربوط به سختسازی سرور، محدودسازی دسترسی، مدیریت SSH، گواهی SSL، مسیریابی جغرافیایی، جلوگیری از نشت IP و پایش سرویسها را گردآوری میکند. بخشی از مطالب به سرورهای VPN و Xray مربوط است و بخشی موضوعات عمومی امنیت سیستم را پوشش میدهد.
اثرگذاری روشهای امنیتی به سیستمعامل، نرمافزار، توپولوژی شبکه، سیاست ارائهدهنده و وضعیت فیلترینگ وابسته است و ممکن است تغییر کند. پیش از اجرای هر دستور، از تنظیمات نسخهٔ پشتیبان بگیرید و اثر آن بر دسترسی مدیریتی و کاربران مجاز را بررسی کنید.
محدودسازی دسترسی بر اساس کشور
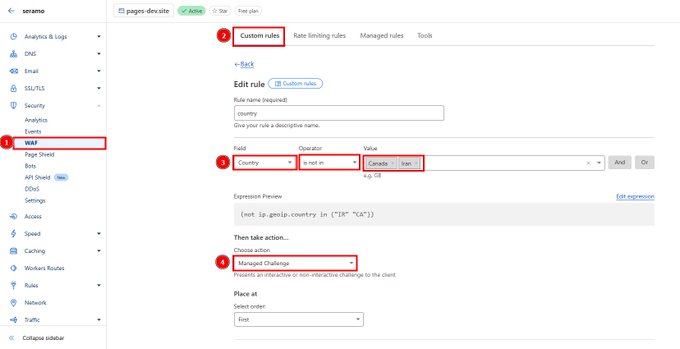
متن اصلی پیشنهاد میکند دسترسی به سرور بر اساس کشور محدود شود و کشورهایی با درخواستهای زیاد، از جمله چین، روسیه، کوبا، رومانی، قزاقستان و اوکراین، مسدود شوند. این فهرست نمونه است و باید بر اساس الگوی واقعی ترافیک، کاربران مجاز و نیاز سرویس تنظیم شود؛ مسدودسازی جغرافیایی ممکن است باعث قطع دسترسی کاربران قانونی شود.
آموزش جلوگیری از حمله به سرور و ایران اکسس کردن با ۲ روش ساده
منبع ویدئو: https://www.youtube.com/watch?v=U90a43fTyL0
اعمال محدودیت برای دسترسیهای مشکوک به دامین از طریق کلودفلر
مسدودسازی یا مسیریابی سرویسهای داخلی
متن اصلی به این احتمال اشاره میکند که سامانههای فیلترینگ، IPهای پروکسی یا سرور را با الگوهای ترافیکی شناسایی کنند. نمونهای از روشهای منتسب به GFW چین در متن آمده است؛ تعمیم آن به ایران قطعی نیست و باید بهعنوان فرضیه در نظر گرفته شود.
خلاصهٔ منبع: بخش routing از مخزن GitHub پروژهٔ iranxray دربارهٔ مسدودسازی ترافیک از سمت سرور.
قواعد امنیتی برای سرورهای اشتراکی یا رایگان
برای سرورهای اشتراکی یا رایگان، قواعد امنیتی و محدودیتهای دسترسی را متناسب با منابع و کاربران مجاز تنظیم کنید. متن اصلی بر محدودسازی دسترسی کشورهای غیرضروری تأکید دارد؛ این کار باید با فهرست مجاز کاربران و امکان بازگردانی تنظیمات همراه باشد.
مسدودسازی دامنهها و IPهای ایران و چین
برای این کار فقط کافیه این رو به انتهای پیکربندیتون اضافه کنید.
    "routing": {
        "domainStrategy": "IPOnDemand",
        "rules": [
            {
                "type": "field",
                "ip": [
                    "geoip:cn",
                    "geoip:ir"
                ],
                "outboundTag": "block"
            },
            {
                "type": "field",
                "domain": [
                    "geosite:category-porn"
                ],
                "outboundTag": "block"
            }
        ]
    },
پنهانسازی سرویس و مدیریت ترافیک
این روش به تنهایی باعث فیلترشدن دامنه میشود. پهنای باند مصرفی و باتهای چینی رو هم باید در نظر بگیرید.
پروژهٔ NginxReverseProxy
خلاصهٔ منبع: مخزن GitHub پروژهٔ NginxReverseProxy برای مدیریت دامنه، مسیر و ترافیک با Nginx.
قابلیتها: - نصب سایت (170 قالب آماده) - اعمال محدویت ترافیک - تغییر path - تغییر درگاه HTTPS
آموزش ایجاد سایت روی دامنه و زیر دامنه با استفاده از انجینیکس
منبع ویدئو: https://youtu.be/xFMh8F3JGrA?si=SJuNI1hOn2tl4S8i
استفادهنکردن از پورتهای پیشفرض پنلها
استفاده از پورتهای پیشفرض میتواند شناسایی سرویس را آسانتر کند، اما تغییر پورت بهتنهایی امنیت سرور را تضمین نمیکند.
منبع ویدئو: https://www.youtube.com/watch?v=Oiag_izb5wk
مسدودسازی دامنههای نامناسب در Xray
{ "type": "field", "outboundTag": "blocked","domain": [ "geosite:category-porn" ] }


"routing": {
    "domainStrategy": "IPIfNonMatch",
    "rules": [
      {
        "domain": [
          "geosite:category-porn",
        ],
        "outboundTag": "BLOCK",
        "type": "field"
      },
    ]
  },
دریافت گواهی SSL برای دامنه و زیردامنه
دریافت گواهینامه SSL (Certificate) برای دامین و سابدامین
خلاصهٔ منبع: راهنمای IVPN برای دریافت گواهی SSL برای دامنه و زیردامنه.
بهبود اتصال SSH
معمولا سرعت اتصال به ssh خیلی کمه و اختلال بالایی داره با ۲راه میتونید تا حد زیادی مشکل رو حل کنید که یکیش عوض کردنه پورت اتصال هستش یکیش عوض کردن نحوه رمزنگاری این پروتکل
برای تغییر پورت کافیه قسمت Port رو از کامنت در بیارید و عوضش کنید و برای تغییر نحوه رمزنگاری این کد رو اضافه کنید:Ciphers [email protected],aes128-ctr
اتصال امن به سرور
برای اتصال به سرور از ای پی ایران استفاده نکنید. می تونید حتی از این پراکسی ها استفاده کنید.
خلاصهٔ منبع: وبسایت SSHEasy برای اتصال SSH؛ شرایط و امنیت سرویس در زمان ویرایش بررسی نشد.
پنهانسازی پنل
GateKeeper راهحل مدیریت و امنیت لینکهای V2ray و VPN
منبع ویدئو: https://www.youtube.com/watch?v=b0rMI8boAiI
مسیریابی مستقیم سایتها و برنامههای ایرانی
آموزش دایرکت کردن سایت ها و برنامه های ایرانی در تمام دیوایس ها
منبع ویدئو: https://www.youtube.com/watch?v=78DKbSuNk30
مسیریابی جغرافیایی
This is an Enhanced and All-in-One set of geo-location routing files optimized for Iranian users to use in v2ray/xray and all their compatible clients.
خلاصهٔ منبع: مخزن GitHub مجموعهٔ قواعد مسیریابی جغرافیایی برای کاربران ایرانی در v2ray/xray و کلاینتهای سازگار.
دامنههای میزبانیشده در ایران
دوست داشتید اینو ببینید جالبه برای تعریف rule روی برنامه های مختلف توضیح داده و میتونید ترافیک ایران و خارج رو تفکیک کنید تا نیازی به قطع و وصل وی پی ان برای مراجعه به سایت هایی که روزانه استفاده می کنید نداشته باشید
بسیاری از سرویسها و دامنههای خارج از ایران سانسور و مسدود شدهاند و باید برای دسترسی به آنها از VPN و Proxy هایی با امنیت بالا استفاده کنیم، جدای از این مسئله دسترسی به بعضی سرویسهای ایرانی از طریق IP خارجی مسدود شده است. حال برای رد کردن این سرویس ها لیستی از دامنههای داخلی را جمع کردهایم تا با اضافه کردن آن به کلاینتهای مورد استفاده، دیگر نیاز به قطع کردن VPN برای دسترسی به سرویسهای داخلی نباشد.
خلاصهٔ منبع: مخزن GitHub فهرست دامنههای میزبانیشده در ایران برای استفاده در قواعد مسیریابی.
بسیاری از سرویسها و دامنههای خارج از ایران سانسور و مسدود شدهاند و باید برای دسترسی به آنها از VPN و Proxy هایی با امنیت بالا استفاده کنیم، جدای از این مسئله دسترسی به بعضی سرویسهای ایرانی از طریق IP خارجی مسدود شده است. حال برای رد کردن این سرویس ها لیستی از دامنههای داخلی را جمع کردهایم تا با اضافه کردن آن به کلاینتهای مورد استفاده، دیگر نیاز به قطع کردن VPN برای دسترسی به سرویسهای داخلی نباشد.
https://github.com/bootmortis/iran-hosted-domains/blob/main/README.fa.md
خلاصهٔ منبع: README فارسی پروژهٔ Iran Hosted Domains و توضیح کاربرد فهرست دامنهها.
بررسی تمیزی IP
تست تمیزی IP و هر آنچه در مورد IP تمیز یا فیلتر شده باید بدانید!
خلاصهٔ منبع: راهنمای IVPN برای آزمون IP و توضیح مفاهیم IP تمیز یا فیلترشده.
شناسایی سرورهای کاربران SSH
خلاصهٔ منبع: مقالهٔ Mark Pash دربارهٔ شناسایی هویت کلیدهای SSH کاربران.
پشتیبانگیری از کلید SSH
برای بک آپ کردن کلید ssh باید چه کار کنیم؟
خلاصهٔ منبع: پست Mark Pash دربارهٔ پشتیبانگیری از کلید SSH؛ محتوای پست در زمان ویرایش بررسی نشد.
حریم خصوصی در فیلترشکن
در این ویدیو، کاوشی داریم در پیچیدگیهای حریم_خصوصی آنلاین در زمان استفاده از فیلترشکن. برخی از افراد، نگرانیهایی در مورد امکان رصد شدن توسط شرکت ارائه دهنده اینترنتشان در زمان استفاده از ویپیان دارند.
هشدار دربارهٔ احتمال انتشار VPN آلوده
کانال حدودا یک میلیون نفری، احتمالا در حال پخش فیلترشکن و VPN آلوده به بدافزار هست.
خلاصهٔ منبع: رشتهتوییتی دربارهٔ احتمال انتشار VPN یا فیلترشکن آلوده؛ ادعاهای آن در زمان ویرایش مستقل بررسی نشد.
ESSL
اسکریپت ESSL برای سادهتر کردن فرآیند دریافت گواهی SSL از طریق روشهای مختلف و مسیردهی اتوماتیک یا شخصیسازیشده اون طراحی شده و برای صدور یا تمدید گواهی از Acme، Certbot و Cloudflare api پشتیبانی میکنه.
خلاصهٔ منبع: مخزن GitHub پروژهٔ ESSL برای دریافت و تمدید گواهی SSL با Acme، Certbot و Cloudflare API.
نکاتی مهم در مورد IP
- کشور مبدأ ثبت IP با لوکیشن سرور یکی باشد. اگر هر کدام متفاوت بود؛ برای تعویض به اطلاع پرووایدر برسانید وگرنه در صرافیها، سایتها و اپلیکیشنها لوکیشن شما را اشتباه تشخیص داده و شما را در ارائه سرویس محدود خواهند کرد. ادامه
VESSL
پروژه VESSL ( Very Easy SSL ) یک فورک از پروژه ی ESSL نوشته ی عرفان عزیز هست که براتون آماده کردم👀
با این اسکریپت شما به آسانی میتونید گواهی SSL به روش های مختلف دریافت کنید و بلافاصله اونهارو به مسیر های مختلف ( مخصوصا مسیر خاص پنل مرزبان ، یا پنل xui یا هیدیفای(که البته توصیه نمیکنم)) انتقال بدید.
علاوه بر امکانات پروژه اصلی، در VESSL :
⭐گزینه ای برای حذف بسته ها و گواهی ها اضافه شده. ⭐باگ گزینه انتقال فایل ها در مرزبان برطرف شد. ⭐اشکال Cloudflare API برطرف شد.
🔗 گیت هاب پروژه VESSL
دستور اجرای آنی:
sudo bash -c "$(curl -sL https://github.com/azavaxhuman/ESSL/raw/main/essl.sh)"
خلاصهٔ منبع: اسکریپت نصب ESSL که از مخزن GitHub دریافت میشود؛ اجرای مستقیم اسکریپت از اینترنت باید پس از بررسی محتوا انجام شود.
🌟ستاره فراموش نشه ✨ممنون از عرفان
dailydigitalskil معرفی کرده
اخاذی
توصیه مهم اگر فرد یا افراد خرابکار و مزاحم با سوءاستفاده از هوش مصنوعی و ویدئوهای دیپفیک، تصویری برهنه از شما یا اطرافیانتان ایجاد کردهاند و قصد اخاذی از شما دارند، با مراجعه به وبسایت http://stopncii.org و آپلود تصاویر جعلی و اصلی در آن، میتوانید درخواست کنید این تصاویر از تمامی پلتفرمهای آنلاین حذف شود.
خلاصهٔ منبع: وبسایت StopNCII برای ثبت درخواست مقابله با انتشار تصاویر صمیمی بدون رضایت؛ شرایط و محدودهٔ پوشش سرویس را باید در سایت بررسی کرد.
https://x.com/TavaanaTech/status/1811797735827554675
نشت IP و WebRTC
به این تصویر نگاه کنید، با وجود اینکه من VPN ترکیه دارم ولی تونست تشخیص بده که از ایران هستم و IP اصلی من چیه. این در واقع تکنولوژی WebRTC هست که برای ارتباط گرفتن بدون واسطه توی مرورگرها طراحی شده، بدون واسطه یعنی مثلا با دوستتون تماس تصویری مستقیم بگیرید. /
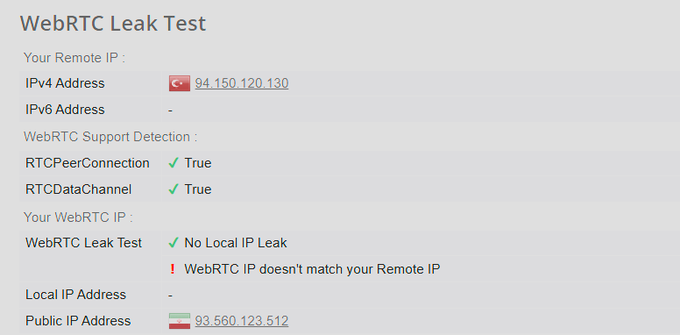
ولی از طرفی باعث نشتی و لو رفتن آیپی اصلی هم میشه. راههای زیادی برای برطرف کردنش هست که یکیشون میتونه نصب این اکستنشن روی مرورگر باشه. /۲ https://webextension.org/listing/webrtc-protect.html
خلاصهٔ منبع: صفحهٔ افزونهٔ WebRTC Protect برای کاهش نشت اطلاعات WebRTC در مرورگر.
check: https://browserleaks.com/webrtc
خلاصهٔ منبع: ابزار BrowserLeaks برای بررسی نشت WebRTC و اطلاعات قابل مشاهدهٔ مرورگر.
https://threadreaderapp.com/thread/1865321073274740815.html?utm_campaign=topunroll
خلاصهٔ منبع: رشتهتوییتی دربارهٔ نشت IP یا WebRTC؛ محتوای آن در زمان ویرایش بررسی نشد.
جلوگیری از نشت IP و موقعیت هنگام اتصال به VPN
منبع ویدئو: https://www.youtube.com/watch?v=tFecNQMWh_I
نمونههایی از روشهای پروپاگاندا
حمله شخصی (Ad hominem): حمله کردن به شخصیت فرد (مثلاً اتهام روابط نامشروع یا خیانت به کشور)، به جای رد کردن منطقی افکار و سخنان او. مثال های زیادی این روزا میبینیم که توسط سایبری ها راه انداخته میشه و چند تا نادان هم پی اش را میگیرند.
https://threadreaderapp.com/thread/1869280325664387429.html
خلاصهٔ منبع: رشتهتوییتی دربارهٔ نمونههایی از روشهای پروپاگاندا؛ محتوای آن در زمان ویرایش بررسی نشد.
بررسی کد ناشناس
مستر جرجندی @lisa_loo_who اون عکس سانسور شده رو بهم داد و بعد بررسی دیدم ماجرای این ولت مترو از نظر تکنیکی و فنی خیلی فرق داشته با چیزی که در توئیت قبلی نوشتم. البته اون هم نکات مهم و درستی بود اما به لحاظ فنی این یه روش دیگست و تقریباً ردشم زدم که میگم.
https://threadreaderapp.com/thread/1870243267130077437.html
خلاصهٔ منبع: رشتهتوییتی دربارهٔ بررسی فنی یک کد یا کیفپول ناشناس؛ محتوای آن در زمان ویرایش بررسی نشد.
فهرست پیشوندهای IP ایران و چین
معرفی دو ابزار کاربردی جدید از مهسانت:
1️⃣ کاملترین رنج آیپیهای ایران و چین (و بهزودی دیگر کشورهای دارای فیلترینگ) 📦 هر شب آپدیت و ریلیز میشه: 🔗 https://github.com/compassvpn/prefix-fetcher
قابل استفاده در: •سرورهای خارجی و ایرانی برای بستن یا بایپس رنجهای ایران/چین •روتینگهای داخلی •روتینگ اضطراری (مثلاً بستن چین یا ایراناکسز کردن دقیق)
https://github.com/compassvpn/prefix-fetcher
خلاصهٔ منبع: مخزن GitHub پروژهٔ prefix-fetcher برای دریافت و بهروزرسانی پیشوندهای IP کشورهای مختلف.
https://threadreaderapp.com/thread/1948414036078465485.html
خلاصهٔ منبع: رشتهتوییتی دربارهٔ ابزار prefix-fetcher و کاربرد فهرستهای IP برای routing یا محدودسازی.
فعالکردن تأیید دومرحلهای تلگرام
🔻تصور کنید سیمکارت شما دزدیده شود یا کسی به پیامکهایتان دسترسی پیدا کند؛ در این صورت، حساب شما کاملاً بیدفاع خواهد بود. تایید دو مرحله ای تلگرام دقیقاً برای حل همین مشکل طراحی شده است. قابلیت مذکور یک رمز عبور ثابت به حساب شما اضافه میکند که در کنار کد موقت، یک لایهی دفاعی مستحکم در برابر نفوذگران میسازد و از اطلاعات شما در برابر سرقت محافظت میکند.
🔸فعالسازی در اندروید — اپلیکیشن تلگرام را باز کنید و روی آیکون سه خط در بالا سمت چپ ضربه بزنید. — گزینهی Settings (تنظیمات) را انتخاب کنید. — به بخش Privacy and Security (حریم خصوصی و امنیت) بروید. — گزینهی Two-Step Verification (تأیید دو مرحلهای) را انتخاب کنید. — روی دکمهی Set Password (تنظیم گذرواژه) ضربه بزنید. — رمز عبور دلخواه خود را وارد و در مرحلهی بعد آن را تکرار کنید. — آدرس ایمیل خود را برای بازیابی رمز وارد کنید. (کدی را که به ایمیلتان ارسال شده است، در تلگرام وارد کنید تا فرایند به پایان برسد.)
🔹فعالسازی در آیفون (iOS) — در نوار پایین اپلیکیشن، روی Settings (تنظیمات) ضربه بزنید. — وارد بخش Privacy and Security (حریم خصوصی و امنیت) شوید. — گزینهی Two-Step Verification (تأیید دو مرحلهای) را انتخاب کنید. — روی Set Additional Password (تنظیم گذرواژهی اضافی) ضربه بزنید. — مراحل بعدی را که در راهنمای اندروید توضیح داده شد، دنبال کنید.
🔸فعالسازی در نسخه دسکتاپ (ویندوز، مک و لینوکس) — روی آیکون سه خط در بالا سمت چپ کلیک کنید. — گزینهی Settings (تنظیمات) را انتخاب کنید. — وارد بخش Privacy and Security (حریم خصوصی و امنیت) شوید. — روی گزینهی Two-Step Verification کلیک کنید. — مراحل بعدی را که در راهنمای اندروید توضیح داده شد، دنبال کنید.
برای دور زدن فیلترینگ و آموزش تکنولوژی و هوش مصنوعی ما رو دنبال کنید 💚
🆔@iaghapour
کدهای مخرب پنهان در پیکسلهای تصویر
پژوهشگران دانشگاه آکسفورد هشدار دادند:برخی تصاویر آنلاین میتوانند بهطور نامرئی کدهای مخرب در پیکسلهای خود پنهان کنند. این کدها برای چشم انسان نامرئیاند، اما وقتی توسط عوامل هوش مصنوعی (AI agents) پردازش میشوند، مثل یک «فرمان» عمل میکنند و میتوانند باعث شوند عامل، کارهایی مثل ارسال رمزهای عبور، حذف فایلها یا انتشار دادههای شخصی انجام دهد. یعنی حتی یک تصویر معمولی در شبکه اجتماعی هم میتواند به ابزاری برای هک تبدیل شود ⚠️

https://x.com/filterbaan/status/1968289546757435656
خلاصهٔ منبع: پست شبکهٔ اجتماعی دربارهٔ احتمال پنهانکردن دستورهای مخرب در تصاویر پردازششده توسط عوامل هوش مصنوعی؛ محتوای ادعا در زمان ویرایش بررسی نشد.
راهنمای ایمنسازی Linux Server
An evolving how-to guide for securing a Linux server that, hopefully, also teaches you a little about security and why it matters.
Introduction Guide Objective
This guides purpose is to teach you how to secure a Linux server.
There are a lot of things you can do to secure a Linux server and this guide will attempt to cover as many of them as possible. More topics/material will be added as I learn, or as folks contribute.
Ansible playbooks of this guide are available at How To Secure A Linux Server With Ansible by moltenbit.
(Table of Contents) Why Secure Your Server
I assume you're using this guide because you, hopefully, already understand why good security is important. That is a heavy topic onto itself and breaking it down is out-of-scope for this guide. If you don't know the answer to that question, I advise you research it first.
At a high level, the second a device, like a server, is in the public domain -- i.e. visible to the outside world -- it becomes a target for bad-actors. An unsecured device is a playground for bad-actors who want access to your data, or to use your server as another node for their large-scale DDOS attacks.
What's worse is, without good security, you may never know if your server has been compromised. A bad-actor may have gained unauthorized access to your server and copied your data without changing anything, so you'd never know. Or your server may have been part of a DDOS attack, and you wouldn't know. Look at many of the large scale data breaches in the news -- the companies often did not discover the data leak or intrusion until long after the bad-actors were gone.
Contrary to popular belief, bad-actors don't always want to change something or lock you out of your data for money. Sometimes they just want the data on your server for their data warehouses (there is big money in big data) or to covertly use your server for their nefarious purposes.
(Table of Contents)
https://github.com/imthenachoman/How-To-Secure-A-Linux-Server/
خلاصهٔ منبع: مخزن GitHub راهنمای گامبهگام ایمنسازی Linux Server و منابع Ansible مرتبط.
پایش سرور با Beszel
خلاصهٔ منبع: وبسایت رسمی Beszel برای پایش سبک سرور و کانتینر، نمایش آمار تاریخی و ارسال هشدار.
BeszelSimple, lightweight server monitoring
With Docker stats, historical data, and alerts.
What is Beszel?
Beszel is a lightweight server monitoring platform that includes Docker statistics, historical data, and alert functions.
It has a friendly web interface, simple configuration, and is ready to use out of the box. It supports automatic backup, multi-user, OAuth authentication, and API access.
Features
Lightweight: Smaller and less resource-intensive than leading solutions.
Simple: Easy setup, no need for public internet exposure.
Docker stats: Tracks CPU, memory, and network usage history for each container.
Alerts: Configurable alerts for CPU, memory, disk, bandwidth, temperature, load average, and status.
Multi-user: Users manage their own systems. Admins can share systems across users.
OAuth / OIDC: Supports many OAuth2 providers. Password auth can be disabled.
Automatic backups: Save and restore data from disk or S3-compatible storage.
پنل CandyConnect
پنل CandyConnect یک پروژه متنباز و رایگان برای مدیریت متمرکز سرورهای VPN هست، که تلاش میکنه با یک پنل مدیریتی تحت وب و یک کلاینت دسکتاپ کراسپلتفرم، پیچیدگی راهاندازی، نگهداری و کنترل چندین پروتکل مختلف رو در یک ساختار یکپارچه حل کنه. این پنل بهگونهای طراحی شده که بشه چندین فناوری و پروتکل رایج VPN مثل WireGuard، OpenVPN، Xray، IKEv2، L2TP و DNSTT رو بهصورت همزمان و یکپارچه مدیریت کرد.
http://github.com/AmiRCandy/CandyConnect/releases/latest
خلاصهٔ منبع: صفحهٔ انتشارهای GitHub پروژهٔ متنباز CandyConnect برای مدیریت چند پروتکل VPN.
https://twitter.com/ircfspace/status/2024750041223586033
خلاصهٔ منبع: پست شبکهٔ اجتماعی دربارهٔ CandyConnect؛ محتوای آن در زمان ویرایش بررسی نشد.
Echoes
اپ Echoes یک ابزار متنباز برای کارهای شبکه و توسعه است که ابزارهایی مانند Ping، اسکن پورت، اتصال SSH، بررسی DNS، WHOIS و IP/GeoIP، ارسال درخواست HTTP و مدیریت DNSهای Cloudflare را یکجا ارائه میکند. متن اصلی همچنین امکان بررسی وضعیت سرورها از نقاط مختلف و پایش آپتایم را ذکر میکند.
👉 github.com/SinaXhpm/Echoes/releases
خلاصهٔ منبع: صفحهٔ انتشارهای پروژهٔ Echoes در GitHub.
🔗 ᴡᴇʙꜱɪᴛᴇ (https://ircf.space/) • ᴠᴘɴʜᴜʙ (https://t.me/persianvpnhub) • ɢɪᴛʜᴜʙᴍɪʀʀᴏʀ (https://t.me/PersianGithubMirror) @ircfspace
⭕️ معرفی پنل idontScanner | جعبهابزار تست شبکه و TLS روی VPS
اگر مدیر سرور هستید یا میخواهید کیفیت اتصال، اختلالات شبکه و وضعیت پروتکلهای امنیتی سرورتان را دقیق رصد کنید، پروژه متنباز idontScanner یک ابزار سبک، سلفهاستد و سریع برای همین کار است.
🔹کالبدشکافی دقیق TLS & SNI: تفکیک دقیق زمانهای DNS ،TCP و TLS Handshake بههمراه نمایش جزئیات گواهی SSL، نسخه پروتکل، Cipher و ALPN.
🔸بررسی در دسترس بودن Endpoint برای لینکهای VLESS ،VMess ،Trojan ،Shadowsocks ،Hysteria2 و WireGuard (بدون ذخیره افشای کلیدها و UUID).
🔹سنجش لتنسی، جیتر و پاسخدهی پلتفرمهایی مثل YouTube ،Instagram و Telegram مستقیماً از مبدا سرور.
🔸دارای رابط کاربری روان به همراه منوی مدیریتی تحت ترمینال برای تغییر پورت، مشاهده لاگها، اتصال ربات تلگرام و آپدیت بدون از دست رفتن دادهها.
🔻این پروژه کاملاً رایگان و اوپنسورس است، اما کدهای آن توسط ما بهطور کامل بررسی امنیتی نشده؛ پیشنهاد میکنم قبل از استفاده، سورسکدها و اسکریپت نصب را با ابزارهای هوش مصنوعی بررسی کنید و بعد استفاده نمایید.
🔗 پروژه در گیتهاب (https://github.com/durwinam/idontScanner)
(https://www.youtube.com/@iAghapour)🆔 @iAghapour | YouTube (https://www.youtube.com/@iAghapour)
⭕️ معرفی جعبهابزار کاربردی مدیران سرور و دواپس
یک ابزار تحت وب و رایگان که تمام کانفیگهای کاربردی لینوکس را بهصورت بهینه و استاندارد تولید میکند:
🔹 ستاپ اولیه سرور: تولید اسکریپت شل برای امنسازی SSH، فعالسازی BBRv1/v3، فایروال، Fail2ban و نصب داکر.
🔸 تیونینگ TCP/IP و کرنل: تنظیم بهینه sysctl.conf متناسب با رم و پهنای باند سرور، کاهش پکتلاس و بافربلوت.
🔹 کانفیگ Nginx: ساخت پروکسی معکوس با TLS 1.3، پروتکل HTTP/3، سوکت و هدرهای امنیتی.
🔹 فایروال و روتینگ: سابنت ماشین، پورت فورواردینگ (NAT)، رفع تداخل داکر و خروجی مستقیم برای iptables و nftables.
جمعبندی
این صفحه روشهایی برای سختسازی سرور، محدودسازی دسترسی جغرافیایی، مدیریت قواعد Xray، تغییر تنظیمات SSH، دریافت گواهی SSL، جلوگیری از نشت WebRTC و پایش سرویسها معرفی میکند. همچنین منابعی برای مسیریابی دامنههای ایرانی، پشتیبانگیری کلید SSH و فعالسازی تأیید دومرحلهای تلگرام ارائه شده است.
هیچ روش واحدی امنیت کامل ایجاد نمیکند. تغییر پورت، مسدودسازی کشورها یا استفاده از ابزارهای شخص ثالث باید همراه با بهروزرسانی، اصل حداقل دسترسی، پشتیبانگیری و بررسی لاگها انجام شود. لینکها و تصاویر اصلی حفظ شدهاند و محتوای منابع شخص ثالث ممکن است تغییر کند.